投稿者: MyEix

  • dotsにどこまで任せる?「24時間働くAI」の権限と確認の境界

    dotsにどこまで任せる?「24時間働くAI」の権限と確認の境界

    dotsに任せる範囲は、仕事の工程ごとに決める必要があります。

    調査や資料作成を任せることと、送信や送金まで任せることは別であり、「24時間働く」という言葉だけでは、この境界は見えてきません。

    見るべきなのは、何時間動くかよりも、どの操作まで実行できるかであり、さらに、実行できたことと、結果が正しいことも分けて考える必要があります。

    パソコンを操作できても、常に操作するわけではない

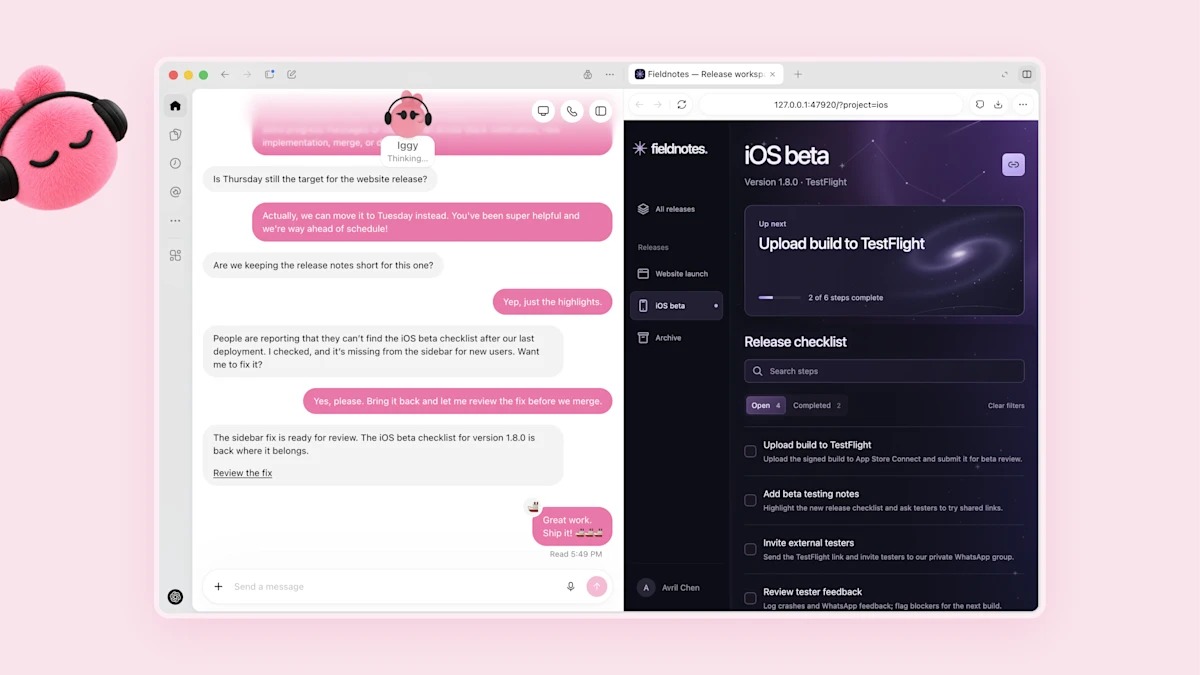
    dotsは、専用のクラウドPCを使うAIエージェントで、GPT-6 Astraを搭載し、許可したアプリへアクセスし、SlackやTeams、ChatGPTから指示を出すことができます。

    文章や資料を作成してくれるAIとの違いは、作業そのものを進められる点で、ブラウザーやアプリを操作し、調査から資料作成まで担当してくれます。

    ここで確認しておきたいのは、会話の外で動くプロアクティブリサーチで、この機能で使えるのは、読み取り専用のツールに限られ、メッセージ送信やコンテンツの変更を行うことはできず、ブラウザーやPCの操作も対象外となっています。

    つまり、会話の外で調査を進めることと、PCを使って作業を実行することは別の機能であり「常時稼働」を、すべての操作が常に可能という意味で捉えると、任せ方を間違えることに。

    承認が必要な操作と、本人しかできない操作

    dotsの操作は、次の四つに分かれます。

    • 承認なしで実行できる操作
    • 明示的な指示があれば実行できる操作
    • 実行前に承認を求める操作
    • 本人へ引き継ぐ操作

    パスワード変更や金融口座間の送金は本人が行うことになり、承認を出せば何でもかんでも代行できるというわけではありません。

    メール送信やファイル変更には、自動レビューも入り、dotとは別の安全システムが、指示やカスタムルール、安全要件と照合し、dot自身、この仕組みを変更することはできません。

    この流れによって、操作の途中に確認や引き継ぎが入り、その分、最後まで一気に進まない作業も出てくることもあり、利用者は、どこで自分の対応が必要になるかを把握しておく必要があります。

    自動レビューを通っても、成果物の確認は残る

    操作の許可と、仕事の正確さは別問題であり、メールを送ってよいか判断できても、添付資料の数字まで正しいとは限りません。

    実務検証には、調査やExcel作成、経費チェックなどの時短報告がありますが、ツールへのアクセス失敗や、記憶保持の制約も報告されており、結果に「未検証」「確認できず」が混在する点も見逃せません。

    こうした表示は、作業完了の扱いに関わってきますし、契約期限を整理した表でも、確認できていない項目は残っています。表が完成した段階で、確認まで終わったわけではないんですね。

    dotsが向くのは、調査や整理に時間がかかり、成果物を人が確認できる仕事で、確認する余地がない重要作業を、丸ごと預ける使い方はやめておいたほうがいいでしょう。

    接続を外すことと、情報を消すことも別

    企業利用では、権限以外の設定にも確認が必要で、dotsが覚えた内容は、個別に削除することはできず、dotごとの削除が必要となります。

    アプリの接続を外しても、取得済みの情報は残り、接続解除を「情報削除の代わり」にすることはできず、Enterpriseのモデル制限や既定モデル設定も、dotsには適用されません。

    導入前に決めるべきなのは、使わせるアプリだけではなく、読み込ませる情報と、その情報を残してよい範囲までをも含みます。

    最初は、調査と資料作成を任せ、送信と確定は自分で行う。

    そこで未確認項目や引き継ぎ箇所を把握し、「全部任せる」より、工程ごとに任せる範囲を広げていくような使い方がひとまずは安全で現実的なものとなります。

  • AIが24時間「自社を攻撃する」セキュリティ対策が始まった

    AIが24時間「自社を攻撃する」セキュリティ対策が始まった

    企業を守るために、AIを使って自社のシステムを24時間「攻撃」する。

    一見矛盾しているように見えますが、いまやAIを使ったセキュリティ対策は、警告を分析するだけでなく、AI自身に弱点を探させるところまで進んでいます。

    Palo Alto Networksは9月22日、AnthropicのClaude Mythos 5やOpenAIのGPT-5.6-Cyberなどの複数のAIモデルを使い、企業システムの脆弱性を継続的に探すサービスを発表しました。

    WebアプリやAPI、クラウド環境を常時テストし、問題が見つかるのを待つのではなく、AIを動かし続けて先に弱点を探し出すもので、なぜ守る側までAIを常時動かす必要が出てきたのでしょうか。

    AIが攻撃経路を探し、修正まで提案する

    Palo Alto Networksのサービスが対象とするのは、Webアプリ、API、クラウド環境で、複数のAIモデルを利用し、これらを継続的にテストして脆弱性を探し、単発の検査を行うのではなく、常時テストすることが前提になっているのが特徴。

    AIが行うのは弱点の発見までではなく、見つけた脆弱性に対して攻撃経路を探し、その結果をもとにコード修正や仮想パッチまで提案してくれます。

    企業側から見ると、「問題を見つける」「どこから攻撃される可能性があるかを調べる」「修正方法を考える」という処理が、一連の流れとしてつながることになり、これが「AIで自社を攻撃する」という言葉の中身となります。

    実際の攻撃を受けるまで待つのではなく、自社側でAIを動かし、攻撃を模したテストによって弱点を先に探し出す。

    セキュリティ対策というと、外部から来た攻撃を検知して止める姿を想像しやすいものですが、この仕組みでは攻撃される前の探索にAIを投入しています。

    AIを使う意味も、単純な作業の省力化とは少し異なり、脆弱性を探す処理そのものを継続して動かすことで、セキュリティ対策の時間軸が変わり、問題が起きた後に対応するだけではなく、問題になり得る場所を平常時から探し続ける運用となっています。

    攻撃側が高速化すれば、防御側も待っていられない

    こうした仕組みが必要になる背景には、AIが攻撃側でも利用できるという事情があり、分析では、攻撃側がAIを使えば、「脆弱性探索→攻撃方法生成→試行→修正→再試行」という一連の処理を高速で繰り返せるとされています。

    人間が一つの問題を確認し、対応を考え、次の問題を調べるという進め方では、この反復速度に追いつきにくくなります。

    攻撃側が探索や試行をAIで高速化するなら、防御側にも同じ速度で弱点を探し続ける仕組みが必要になり、Palo Alto Networksが継続的な脆弱性探索へAIを使うサービスを投入したことは、この構造とぴったりと重なります。

    これまでのAI活用を、人間のセキュリティ担当者を補助する道具として捉えるなら、今回の仕組みはさらに自動化の範囲を広げていて、人間が調べるためにAIへ質問するのではなく、AIを常時稼働させ、システムをテストし続けるという流れに傾いています。

    攻撃側と防御側の双方でAIが継続的に動くようになれば、サイバーセキュリティは、人間同士の攻防をAIが補助する段階から、AI同士が継続的に攻防する段階へ移る可能性も出てきます。

    すでに企業全体でそうなったという話ではないのですが、継続的なAIによる脆弱性探索が実際のサービスとして登場したことで、その兆しは具体的な形になり始めています。

    AIエージェントが動けば「権限」も守る対象になる

    守る対象にも変化が出ています。

    同じ週、企業向けセキュアブラウザを提供するIslandは4億ドルを調達し、企業価値は64億ドルに上昇しました。その成長要因として挙げられているのが、AIエージェントの利用に伴う新しいセキュリティ上の課題です。

    AIエージェントは、ブラウザを使って企業システムへアクセスすることがあり、人間がブラウザを操作するだけだった環境に、AI自身が操作する場面が加われば、どの情報へアクセスできるのか、どこまで操作を許すのかという権限管理も防御の対象になります。

    AIエージェントを利用する企業にとっては、外部から侵入される経路だけを管理すれば済むわけではなく、内部で動かすAIに何を許可するかも情報漏洩と関係してきます。

    この先、AIエージェントの権限制御やAI操作専用ブラウザ、異常なAI行動を自動停止する仕組みが、企業のセキュリティ運用で一般化する可能性があり、AIによる24時間の脆弱性探索と組み合わされれば、「外からどう攻撃されるか」を調べる仕組みと、「中で動くAIに何をさせるか」を管理する仕組みが並行して動くことになります。

    AIエージェントが企業システムを実際に操作する用途へ進むほど、防御側が管理するものも増えていき、AIを導入することと、そのAIが持つ権限を管理することが、同じ運用の中で扱われるべきものとなります。

    人間は「全部を見る」役割から変わる可能性

    脆弱性探索をAIが24時間続け、問題が見つかれば修正コードや仮想パッチまで提案、さらにAIエージェントの権限や異常な行動も管理する。

    こうした仕組みが一般化していけば、人間のセキュリティ担当者が担う仕事も変わっていくことでしょう。

    人間がすべての警告を一件ずつ確認する方法は、AIによる探索や試行の速度が上がるほど負担が大きくなります。

    探索や修正支援をAIへ任せられる範囲が増えれば、人間はすべての処理へ直接関与するのではなく、その中で重要な判断を引き受ける役割へ移っていく可能性があり、これは人間の担当者が不要になるという話ではなく、人間が直接処理する範囲とAIへ任せる範囲の分担が変わるということなのでしょう。

    「AIで自社を攻撃する」という発想も、この流れの中で見ると意味が変わり、攻撃を受けた後に人間が対応するのを待つのではなく、防御側でもAIを継続的に動かして弱点を探しておく。

    AI時代のサイバーセキュリティを見るときは、攻撃側の能力がどこまで高まるかとともに、守る側がどこまでAIへ任せるようになるのかも、企業のセキュリティ運用を捉える材料になってきます。

  • AIエージェントの性能はGPUだけでは決まらない。Meta「Muse」が示す計算力の見方

    AIエージェントの性能はGPUだけでは決まらない。Meta「Muse」が示す計算力の見方

    AIエージェントを評価するときは、モデルの性能に加え、作業を実行する環境を見る必要があります。 

    Metaが2026年9月に発表した「Muse」は、その違いを示す例となり、Museは利用者の目標に沿って計画を立て、ブラウザなどを使って作業を進め、Metaは、その実行環境として専用の仮想マシン「Muse Secure VM」を用意しています。

    「答えるAI」と「作業するAI」では、処理の範囲が違う

    質問に答えるAIであれば、利用者が気にするのは回答の質と速さであり、GPUはモデルの推論を支えるため、ここで重要な役割を担います。

    一方で、旅行の手配を進めるAIには、回答を作る以外の仕事があり、ブラウザで情報を確認し、入力内容を扱い、途中の状態を保ち、次の操作を決め、メールなら、読むことと送ることでは必要な権限も違います。

    Museでは、利用者が接続するアプリや許可するアクセス範囲を選ぶことができ、モデルが素早く答えても、作業全体が素早く終わるとは限らず、Webサイトの応答、データの受け渡し、各操作の確認も所要時間に関わってきます。

    CPUは「モデルの外側」の処理を担う

    CNCFは、AIの処理を複数の段階に分けて説明していて、データの準備や検索、作業の制御、結果の処理にはCPUを使い、モデルの学習や推論にはGPUなどのアクセラレーターを使い、メモリ、ストレージ、ネットワークも段階間のデータ移動を支えます。

    Armも、エージェント型AIではCPUが外部ツールの利用やメモリへのアクセス、処理の順序を調整すると説明しているのですが、ArmはCPU製品の供給者であり、この説明は処理の役割を理解する根拠にはなるとはいえ、あらゆるサービスでCPU需要が同じ割合で増える証拠にはなりません。

    利用者は何を比べればよいか

    AIに文章の相談をするなら、回答の質と速度が主な比較点ですが、AIに作業を任せるなら、次の点も確認する必要があります。

    確認点判断に関わること
    操作範囲ブラウザや外部サービスで何ができるか
    権限閲覧と送信などを分けて許可できるか
    作業環境途中経過を保持し、作業を続けられるか
    確認方法実行結果を利用者が確かめられるか

    作業範囲が広いほど便利になることは間違いないのその分許可する操作も増えます。

    「何を任せられるか」と「どこまで許可するか」をセットで見るのが、エージェントを選ぶ際の実用的な基準となってきており、GPUは引き続きモデルの推論に必要ではあるのですが、そのうえで、AIが回答から実作業へ進むほど、CPUやメモリ、ネットワークを含むシステム全体が体験を左右します。

    性能を比べるときは、モデル名だけで判断せず、実際の作業を最後まで遂行できるかを確認していくことも重要な要素となっていきます。